10 月 27 日和 10 月 29 日,GitHub 上先后出现两个安卓项目。
一个叫 DSH-Android,一个叫 Mika。
地址分别是:
到今天,一个721star,一个4325 star。
注:star数时刻在变动,该数字为文章撰写时的数值。
两个都不需要root,都装一个 APK 就能让 AI 替你操作手机,都用 Kotlin 写,都是 Apache-2.0。
路线却完全相反。
上一篇《不到 48 小时 1923 星:没有 root,AI 怎么操作手机?》拆解了 Mika 怎么用无线调试换到 shell 身份。后台收到最多的一句话是:它到底怎么拿到 shell 的?
这篇把这个问题讲透,顺便回答另一件更有意思的事:另一个项目选了看起来更省事的路,为什么在一个更隐蔽的地方撞了同一堵墙。
先把 root 说清楚
安卓的底层是 Linux。Linux 里有个超级用户,uid 0,习惯上叫 root。
root 能做任何事:改系统文件、装内核模块、读任何 App 的数据、伪造任意权限。
普通 App 的 uid 是装机时随机分配的,比如 10234。它能碰的只有自己那一个目录,加上系统明确开放给你的那些接口。
而手机厂商把大部分系统接口锁在几个特权 uid 后面。想要注入触摸事件、想建一块虚拟屏、想把别的 App 拉到指定屏幕上,全在这一类里——要么要求 signature 级权限(跟系统同签名),要么要求 privileged(装在 /system/priv-app),要么干脆只对 uid 0、1000、2000 开放。
这就是为什么「让 AI 操作手机」这件事,绕不开提权。
那为什么不直接 root
传统做法是刷 root:解锁 bootloader、刷 Magisk、装一个 su 二进制。
代价很实在:解锁 bootloader 会清空数据,很多机型还会永久失去保修;银行、支付、部分游戏会检测到 root 直接拒绝运行;系统 OTA 更新会失败,得手动刷;一旦 su 被恶意 App 调起来,整台机器就没了。
所以「免 root」三个字,问的其实是同一件事:能不能不碰内核、不刷机,也拿到那几个特权接口?
能。这篇讲的两种路子,都是在回答它。
先说 shell 身份是什么
uid 2000。
在安卓上,这个 uid 叫 shell,是你用 adb 连上手机后得到的那个身份。
它能做的事,普通 App 一件都做不了:注入触摸事件、创建虚拟屏、把 Activity 启动到指定屏幕、移动任务栈。
Mika 和 DSH 都要这个东西。区别在怎么拿。
Mika 的路:自己当 adb 客户端
上一篇文章里写过一句「手机自己就是 adb 服务端」,容易被读成「它执行了 adb 命令」。
实际是相反的:Mika 在 App 里实现了 adb 客户端。
安卓 11 起有个无线调试,打开后手机的 adbd 会监听一个端口,等你来连。Mika 就扮演那个来连的角色——SPAKE2 配对、TLS 1.3 握手、开 shell 通道,约 1500 行,在 core/adb/ 下。
通道建好之后,它往设备里送这一行:
( echo "$n" | CLASSPATH=<base.apk> setsid app_process /system/bin \
    --nice-name=<pkg>:helper \
    com.wangzan101.mika.shell.HelperMain <pkg> <uid> <certPin> >/dev/null 2>&1 & )
app_process 是 ART 的启动器。它能在不安装任何东西的前提下,直接跑一个 main 类。
关键在于这行命令由谁启动。命令是经 adbd 送进设备的,所以新进程继承 adbd 的身份,uid 2000。
setsid 让它脱离 adbd 的会话。之后 adb 断了、无线调试关了,这个进程还活着。
于是 Mika 有了一个常驻的、uid 2000 的、跑自己代码的进程。
DSH 的路:请 Shizuku 代劳
DSH 用另一种办法。
private val args = Shizuku.UserServiceArgs(
    ComponentName(BuildConfig.APPLICATION_ID, ShellUserService::class.java.name),
).daemon(false).processNameSuffix("shell")
Shizuku 是 rikka 写的一个开源工具:用户装它、用 adb 或 root 启动一次,它就以 shell 身份常驻,然后允许别的 App 通过 binder 请它办事。
UserServiceArgs 是它的一个能力——请 Shizuku fork 一个进程,以 shell uid 跑你指定的类。
所以 DSH 也有一个 uid 2000 的独立进程,叫 ShellUserService,实现了一个 binder 接口 IShellService。
两条路最后到的是同一个地方:一个 uid 2000、跑自己代码的常驻进程。
差别只在谁帮你 fork。Mika 自己写 adb 客户端去敲 adbd 的门,DSH 请 Shizuku 代劳。
代价也就跟着不同:
| Mika | DSH | |
|---|---|---|
| 要装第二个 App | 不用 | 要装 Shizuku |
| 用户操作 | 输 6 位配对码 | Shizuku 自己那套流程 |
| 重启之后 | 没 Wi-Fi 就废 | Shizuku 要重启服务 |
| 自己写的代码 | 1500 行 adb 协议 | 一个 SDK 依赖 |
这就解释了 Mika 为什么要自己啃 1500 行协议:它能省掉「再装一个 App」,代价是自己扛协议实现,以及那个致命的 Wi-Fi 依赖。
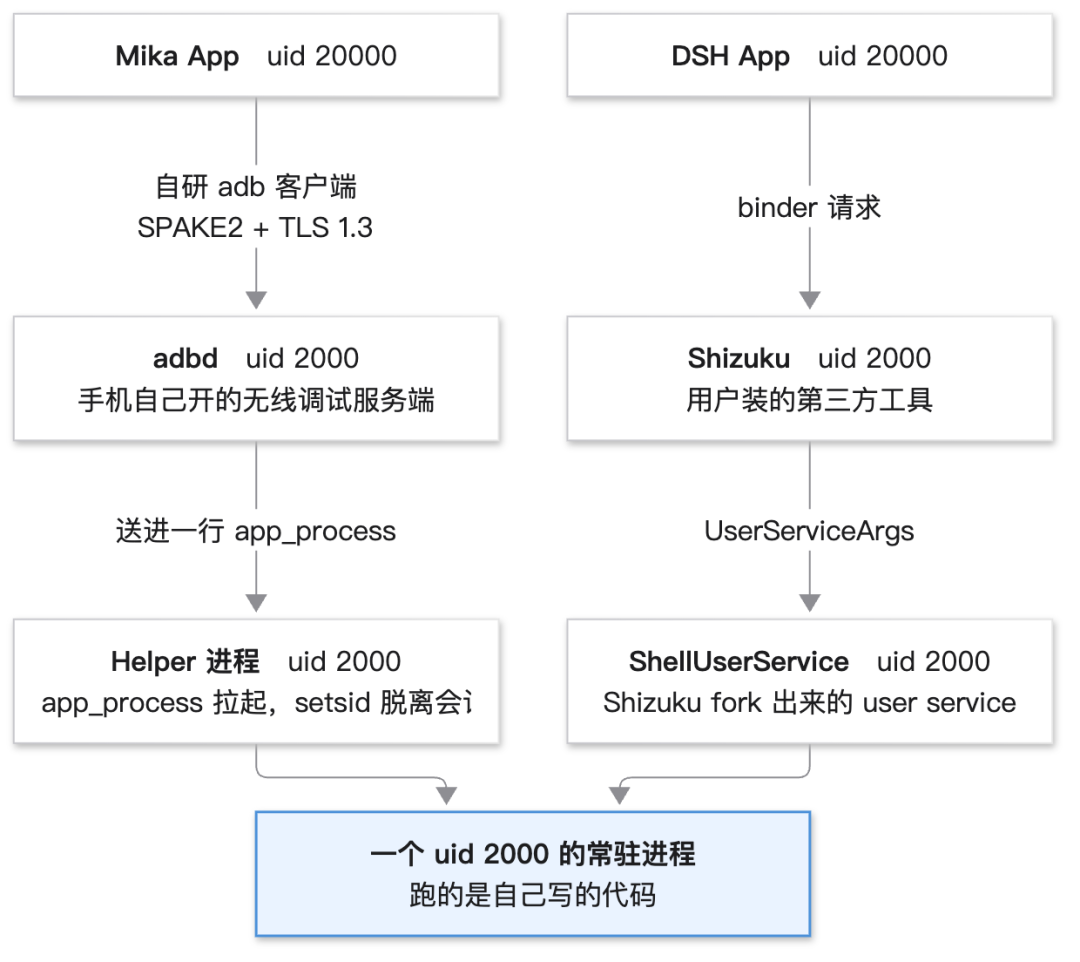
两条权限路径:Mika 自己写 adb 客户端去敲 adbd 的门,DSH 请 Shizuku fork 一个 UserService,最后到的是同一个地方
无障碍能做到哪一步
DSH 不是一上来就要 shell。
它的默认路径是无障碍服务,装完开了权限就能用,Android 10 就够。
无障碍能干的:读元素树(可以按 displayId 读指定屏)、点击滑动拖拽(dispatchGesture 也带 displayId)、截图(takeScreenshot)、输入文字。
无障碍干不了的,恰好是 Mika 的全部卖点:
| 能力 | 无障碍 | 要 shell |
|---|---|---|
| 读元素树、点击、输入 | 能 | 能 |
| 建一块虚拟屏 | 不能 | 能 |
| 把 App 启动到指定屏 | 不能 | 能 |
| 移动任务栈 | 不能 | 能 |
| 单独静音某个 App | 不能 | 能 |
后四件事全在 IShellService 里。
于是两个项目的默认形态完全不一样。
Mika 一上来就建屏,因为它卖的就是「不占你的屏幕」。DSH 默认在你的屏幕上操作,只有配好 Shizuku 才有「不打扰模式」,而且要求 Android 14 以上。
这不是设计品味不同,是能力边界的必然结果。
两条路撞在同一行代码上
这是这篇最想讲的地方。
两个项目的代码里,都有一个叫 ShellContext.kt 的文件。
Mika 的注释是中文的:
不能用 getSystemService:那样拿到的 DisplayManager 绑的是系统上下文,包名与 shell uid 对不上。
DSH 的注释是英文的:
The process runs as the shell uid, but the ActivityThread system context it borrows reports package “android”.
说的是同一件事。
为什么会有这个问题
系统服务在建虚拟屏之前会核一件事:
final int callingUid = Binder.getCallingUid();
if (!validatePackageName(callingUid, packageName)) {
    throw new SecurityException("packageName must match the calling uid");
}
你的进程是 uid 2000,但你借来的那个 Context 报的包名是 android——ActivityThread 的系统上下文属于 framework。
uid 2000 对应的包名是 com.android.shell。
validatePackageName(2000, "android") 返回 false。四组 flag 全部抛异常,建屏失败。
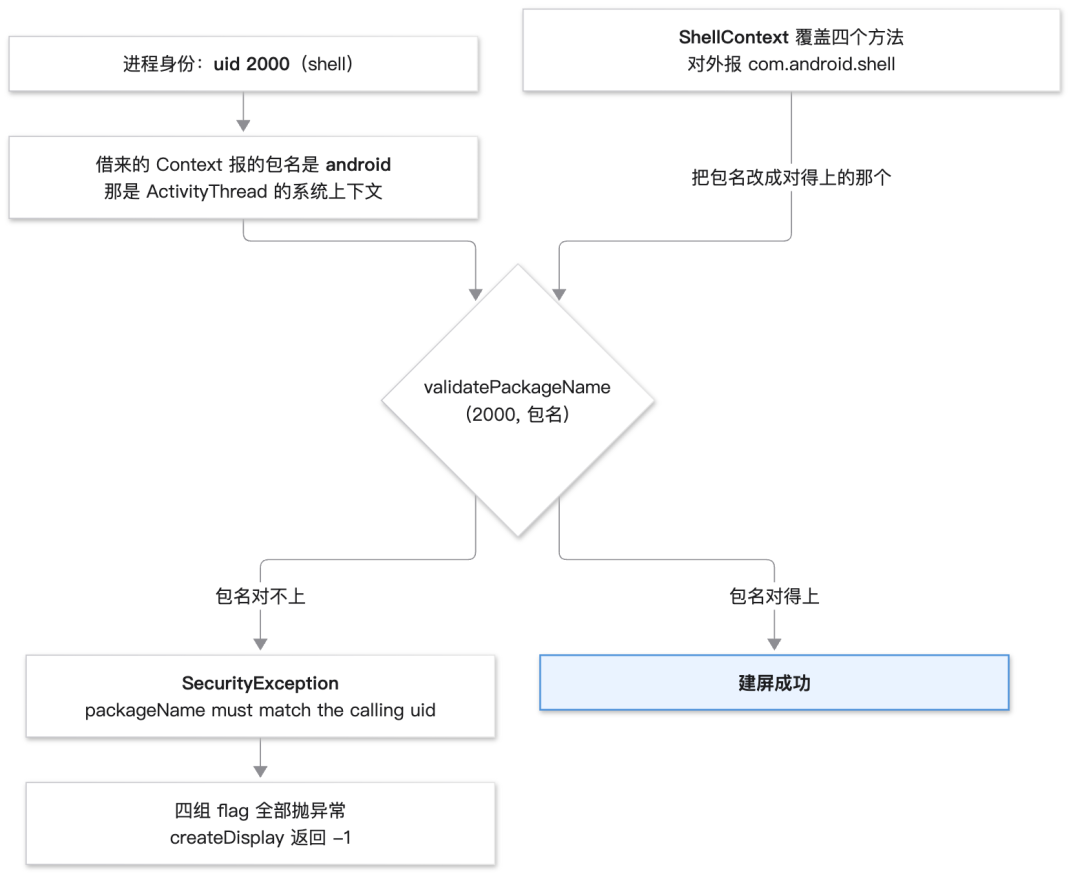
同一个校验,两条路都要过:进程是 uid 2000,Context 却报 android,除了拿 ShellContext 把包名改对,没有别的办法
解法几乎一模一样
internal class ShellContext(base: Context) : ContextWrapper(base) {
    override fun getPackageName(): String = "com.android.shell"
    override fun getOpPackageName(): String = "com.android.shell"
    override fun getApplicationContext(): Context = this
    override fun getAttributionSource(): AttributionSource =
        AttributionSource.Builder(2000).setPackageName("com.android.shell").build()
}光有这个还不够。DisplayManager 会缓存创建它的那个 Context,所以要反射用这个 wrapper 重新造一个:
DisplayManager::class.java.getDeclaredConstructor(Context::class.java)
    .apply { isAccessible = true }.newInstance(context)
两个项目都做了这一层,四个方法覆盖得一模一样,包括 Android 12 之后要单独补的 AttributionSource。
只有一处不同。
Mika 的 ShellContext.create() 里多一条兜底:如果当前进程还没有 ActivityThread(不是 app_process 起的那种),它会用反射自己造一个——设 sCurrentActivityThread、mSystemThread,再补一个 ConfigurationController 和一个 Instrumentation 出来的 Application。
DSH 不需要这层,因为 Shizuku 的 UserService 一定是 app_process 起的,ActivityThread 必然存在。
但 Mika 的 Helper 也是 app_process 起的。多写的这三十行,说明作者当时不确定,干脆两种都兜住。
两个来源
Mika 的 ShellContext.kt 开头挂着一段 Apache-2.0 的归属声明,写着改编自 scrcpy。
DSH 那边,是一个用户在 issue #34(https://github.com/jackwener/DSH-Android/issues/34) 里自己推出来的。五步:
一、现象:同一个 APK,v0.3.0 建屏抛异常,v0.1.2 在同一台机器上不抛。
二、定位:dump 出的异常是 packageName must match the calling uid,指向 DisplayManagerService.createVirtualDisplay 里的一次校验。
三、对照:那台机器上 scrcpy 能建出屏来,所以不是系统版本的问题。
四、读 scrcpy 源码:它有个 FakeContext,getPackageName() 硬编码成 com.android.shell。
五、结论:uid 2000 对应的包名是 com.android.shell,而 SystemContext.get().getPackageName() 报的是 android。
作者回复「判断完全正确」,v0.3.1 修了,还补了一句:逐检查了这个服务里其他传包名的系统调用,只有这一处受影响。
一个是照着 scrcpy 写的,一个是别人指路才发现的。
这件事说明的不是水平高低。是这层 API 强制你这么写。
任何想以 shell 身份建虚拟屏的人,最后都会走到这个 20 行的 ContextWrapper 上。绕不过去。
那条校验也不是新加的。issue 里的人用旧版在同一台机器上跑,报的是另一句文案 packageName must match the owner uid,同一处校验,只是措辞改过。
第二个坑,两边也各写了一遍
如果只是 Context 一处巧合,还能说是借鉴。
但还有一处。
场景:AI 让目标 App 从后台拉起另一个 App。点通知、点分享、跳支付、跳登录,都算。
系统会把新页面放到发起者的屏幕上。但很多路径最终落到了用户的主屏。
结果很荒谬:你正在刷手机,屏幕上突然弹出一个 App;AI 那一侧毫无变化,它以为没点上,一遍遍重试。
Mika 的解法是 97 行纯 Kotlin 的判定,MainScreenSpill,判成 PullBack 就 moveRootTaskToDisplay 挪回来。
DSH 的解法在 AgentScreen.kt 里,一个 spilled() 函数加上任务表:
fun spilled(rows: List<TaskRow>, topBefore: Int?, excluded: Set<String>, handedOver: Int?): TaskRow? {
    val top = rows.firstOrNull { it.displayId == Display.DEFAULT_DISPLAY } ?: return null
    if (top.taskId == topBefore || top.taskId == handedOver) return null
    if (!top.standard || top.packageName.isEmpty() || top.packageName in excluded) return null
    return top
}
判据几乎一样:主屏最上面换了人、换的是普通 App(不是桌面和最近任务)、不是接管中换的。
连例外都一样——系统那个「用哪个 App 打开」的选择器不能挪,挪了它要按新屏重建,有的重建时自己就关了。Mika 留给用户选,DSH 也留给用户选,代码里专门有个 isChooser()。
两个人在不同的时间、不同的架构下,写出了同一组判据。
这不是巧合,是这个功能的固有形状。
一处有意为之的不同:flag
建虚拟屏要传一组 flag。这组 flag 决定这块屏能不能被 App 用、能不能收触摸、会不会抢主屏焦点。
Mika 是固定一套,注释写得很实在:
这些 flag 没有文档可查,只能一个版本一个版本试。
DSH 把它变成了运行时的降级链:
private fun displayFlags(): List<Int> {
    val base = PUBLIC or OWN_CONTENT_ONLY or SUPPORTS_TOUCH or ROTATES_WITH_CONTENT
        or DESTROY_CONTENT_ON_REMOVAL or TRUSTED
    val t = base or OWN_DISPLAY_GROUP or ALWAYS_UNLOCKED or TOUCH_FEEDBACK_DISABLED
    val u = t or OWN_FOCUS or STEAL_TOP_FOCUS_DISABLED
    return listOfNotNull(
        u.takeIf { Build.VERSION.SDK_INT >= 34 },   // 最新最全
        t.takeIf { Build.VERSION.SDK_INT >= 33 },
        base,
        PUBLIC or OWN_CONTENT_ONLY or TRUSTED,      // 兜底
    )
}从多到少试,哪一组能过就用哪一组。同时把每组失败的异常原文存下来,lastDisplayError() 交给模型看。
这是把「一个版本一个版本试」从人工经验,变成了每次开机都自动跑一遍的策略。
引擎:一个自己写,一个把 Node 塞进来
Mika 的 agent 循环、工具调度、提示词全是 Kotlin,从 adb 协议到读屏管线每一层都看得到。
DSH 走另一条:它跑的是完整的 DeepSeek Harness,把 Node 24 编译成 libnode.so 塞进 APK,在 :engine 进程里跑。
代价是一串安卓特有的坑。
AT_SECURE 是第一道:zygote fork 出来的 App 进程带这个标志,Node 的 SafeGetenv 因此忽略 NODE_OPTIONS、忽略 TMPDIR、忽略 CA 证书——但 process.env 里明明看得见它们。所以参数要在 argv 里再传一遍,再用一个 preload 脚本把 os.tmpdir() 和证书补回来。
TZ 是第二道:Node 的 ICU 在安卓上找不到时区,不手动传就全按 UTC 算。
第三个算不上坑,是规矩:安卓只允许从 nativeLibraryDir 执行 .so,所以 rg 和 node 都得改名成 librg.so、libdshnode.so 才能装进去。
换来的是 dsh 一行不改——技能、MCP、子 agent、网页搜索全部能用。
这个取舍很干净:自己写,控制力强、代码量大;搬引擎,功能全、要跟安卓的进程模型搏斗。
两个安装包都不小,88 MB 和 110 MB,但构成完全不同。
Mika 那 88 MB 里,占大头的是 ML Kit 的中文 OCR 模型。它选择随 APK 打包,不依赖 Google Play Services,所以完全离线,代价就是包大。
DSH 那 110 MB 里,是 Node 24 运行时加上 dsh 那一整棵 JS 依赖树。
一个把体积花在「看得懂中文界面」,一个花在「跑得动 Node」。
两张图看清全貌
先把 Mika 的架构摆出来:
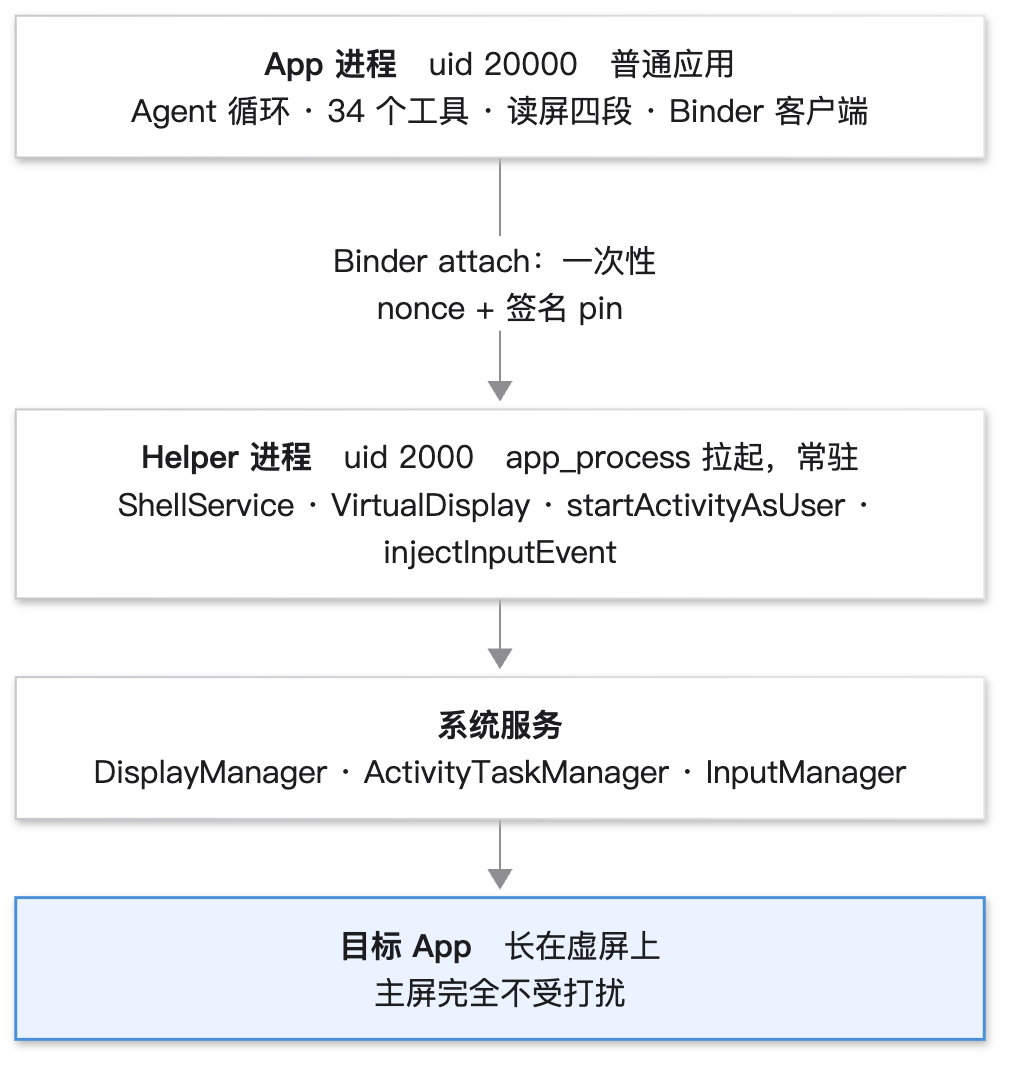
Mika:App 进程负责想,特权操作全穿过 Binder 交给 Helper 进程,再落到系统服务
它的关键在中间那根线。App 进程里的每一个特权操作,都得穿过 Binder 到对面那个 uid 2000 的进程里做。
DSH 是另一个形状:
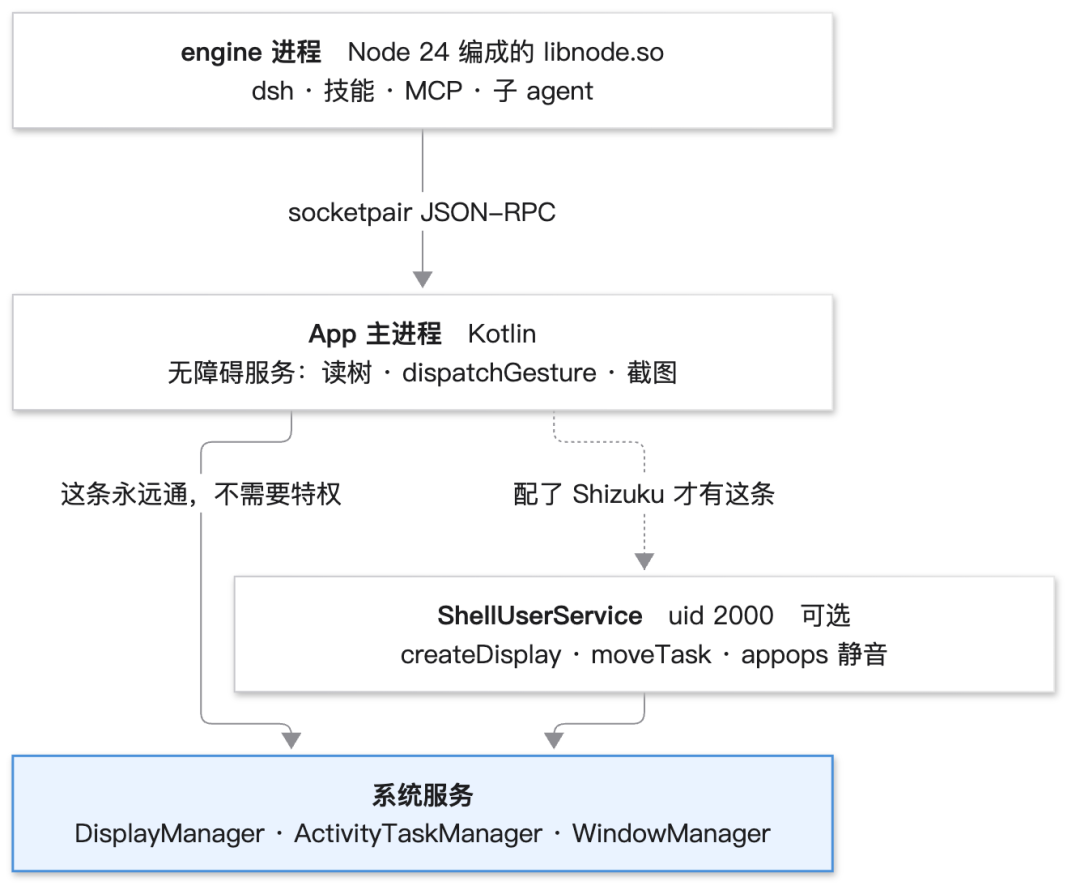
DSH:engine 跑 dsh,App 进程靠无障碍就能直达系统,ShellUserService 是加装的一块
右下那块是虚线。无障碍那条出口永远通,不需要任何特权;shell 那条是加装的。
两张图放一起看,差别就一句话:
Mika 的 App 进程只负责想,动手的事全交给对面那个 uid 2000 的进程;DSH 的 App 进程自己能读能点,只是造屏和搬 App 得加装 shell。
一份对照
| Mika | DSH-Android | |
|---|---|---|
| 权限路径 | 自研 adb → shell 进程 | 无障碍,可选 Shizuku |
| 最低版本 | Android 13 | Android 10;不打扰模式要 14 |
| 装完直接用 | 配对后可以 | 无障碍可以,虚拟屏要 Shizuku |
| 锁屏之后 | 照常跑 | 不能操作别的 App |
| 断网 | 冷启动会废 | 不影响本地能力 |
| 安装包 | 88 MB(arm64 单独打包 75.8 MB) | 110 MB |
| 引擎 | 自研 Kotlin,约 13 万行 | dsh + Node 24,Kotlin 34k 行 + JS 16k 行 |
| 仓库 | github.com/wangzan101/Mika | github.com/jackwener/DSH-Android |
| star / fork | 4325 / 826 | 721 / 78 |
star 差 6 倍,但这两件事不是同一个难度的。
Mika 的卖点一句话说完:你看不见的那块屏上,AI 替你干活。GIF 一放,不需要解释。
DSH 的卖点要解释很多:完整的 dsh、文件系统、系统设置、定时触发、SSH 连电脑。它的能力面宽得多,但第一眼看不出来。
你怎么选
想省事:手机是 Android 10 或 11,能接受 AI 在你眼前操作,装 DSH,开无障碍就能跑。
想后台跑:不想被打断,能接受一次配对和 Wi-Fi 依赖,用 Mika。
想抄一套机制:两个都读。ShellContext 那 20 行是通用答案,spilled() 和 MainScreenSpill 是同一道题的两个解法,对着看比看任何一个都快。
能搬走的四件事
一、ShellContext。20 行,两个独立项目验证过,直接可用。注意 getApplicationContext() 必须返回 this,否则包的还是原来那层。
二、flag 降级链。别写死一套 flag,按 SDK 版本从多到少试,把每组失败的原因留给日志。
三、spill 检测。判据就三条:主屏换了人、是普通 App、不是接管中换的。剩下的全是例外处理(桌面、自己、系统选择器、用户刚点过)。
四、引擎内嵌的两条路。要么自己写(可控),要么把 Node 编成 .so(功能全)。后者的第一道门槛不是编译,是 AT_SECURE。
一句话总结
两个项目都在没有 root 的安卓上操作 App,Mika 自己写 adb 客户端向 adbd 要 shell 身份,DSH 请 Shizuku 代劳,最后都得到一个 uid 2000 的常驻进程——也都在同一个 ContextWrapper 上,把包名从 android 改成 com.android.shell。
下一篇写什么,你定
后台回复或者直接留言,我会根据大家的兴趣和建议撰写内容。
我是 Aaron,10 年算法工程经验,每周拆一个 AI 新东西的实现细节。
关注「AI 拆解猿」,每周拆一个 AI 协议、框架、源码或架构,直到你能自己动手。
