一、从一个日常烦恼说起
你大概用过 VSCode 的插件。装一个插件很爽,但卸载或禁用它呢?大多数情况下,你得重启整个编辑器。
为什么?因为插件的 activate 函数在加载时往共享环境里塞了一堆东西——注册了快捷键、改了配置、订阅了事件、开了定时器。VSCode 没有办法知道某个插件到底改了什么,更没办法在卸载时把它们一一撤回。于是最省事的做法就是:「重启大法」。
论文开头给出一个让人意外的数字:安装量前 100 的 VSCode 扩展里,87 个在卸载时都需要重启宿主。这不是个别插件的实现粗糙,而是整个编程范式缺了一块——我们没有一套机制,能让组件在运行时被干净地装上、卸下、替换。
把视野放大一点。理想中的 AI agent,能力应该像乐高一样随手拼装——换一个模型、加一个工具、升级一个记忆模块、接入一个新沙箱,都该是”热装卸”,而不是”推倒重来”。这正是 DeepSeek Harness 想做的事:它的官网写着一句话,“一切皆插件”——模型、工具、技能、会话、沙箱、存储、循环、调度、UI,全部由插件组合而成,开发者不用改源码,在配置层就能替换、扩展任一能力。
但”一切皆插件”有个绕不开的前提:插件必须能被干净地装卸。你热替换一个模型插件,依赖它的工具、会话、调度插件得知道发生了什么、自动重新接上;你卸掉一个沙箱插件,它申请的资源、注册的回调得被完整回收。如果做不到,agent 每改自己一下就得全量重启、丢掉所有在内存里攒下的上下文——那”一切皆插件”就成了”一切皆重启”。
这篇论文要解决的,就是这件事。
二、问题其实是两个维度
仔细想「插件卸不干净」这件事,会发现它其实是两个相互独立的麻烦混在一起。论文把它们叫做「时间」和「空间」两个维度。
时间维度(可逆性):一个组件被移除时,它对环境的修改能不能被完整地撤销。插件注册的快捷键、开的后台任务、改的全局状态——这些都是「修改」。删插件时这些修改得收回去。问题在于:修改一旦做出,系统通常不再记得是谁做的、做了什么,自然无法逆操作。
空间维度(依赖管理):组件之间是互相依赖的。A 依赖 B 提供的服务,那 B 被替换或卸载时,A 怎么办?是 A 自动重新找替代品,还是 A 也跟着停掉?理想情况下,B 一消失,A 应该被「通知」并相应调整——而不是茫然地用一个已经失效的引用。
这两个维度是正交的:你可以有时间没问题但空间一团糟,也可以反过来。真正的动态组合,需要同时搞定两者。
为什么过去的系统搞不定?因为大家普遍用「进程」和「容器」这种粗粒度的机制来硬扛:出问题的模块靠重启进程处理,服务依赖靠容器编排器管理。问题是,进程重启会丢掉所有内存状态(缓存、连接、算到一半的结果),而容器编排又管不到同一个进程内、本可以是一次函数调用的细粒度依赖。粒度错配——机制在边界上,需求却在更细的地方。
论文的抱负是:在组件自身的粒度上,把这两个维度都管起来,而且要有一套数学上严格的保证,不能是「大多数情况下大概没问题」。
三、两个现成的理论工具:effect 和 coeffect
论文的精妙之处在于:它没有从零发明概念,而是发现了这两个维度恰好对应类型论里两个成熟的理论工具——effect 和 coeffect。
先说大白话:
-
effect(副作用)描述一个计算会改变什么。调用一个函数,它读了文件、写了数据库、抛了异常——这些都是它对外部环境的修改。effect 系统就是给这些「修改能力」打标签、做追踪。
-
coeffect(协副作用)描述一个计算需要什么。一个函数要能跑,它得访问某个配置、持有某个权限、依赖某个服务——这些是它对环境的「索取」。coeffect 系统就是给这些「依赖需求」打标签。
一个往外输出,一个往里索取,正好对偶。论文的关键洞察就一句话:
时间维度的「可逆修改」对应 effect;空间维度的「依赖管理」对应 coeffect。
但传统 effect/coeffect 系统有个硬伤:它们是编译期的静态分析工具。effect 标签写在类型上,编译器在程序跑起来之前就检查完了,运行时根本不留这些信息。而动态组合恰恰需要运行时还能操作这些信息——我得在运行时记录一个插件做了哪些 effect,才能在卸载时撤销它们;我得在运行时知道一个组件依赖哪些 coeffect,才能在依赖变化时通知它。
所以论文要做的事情,本质上就是:
把 effect 和 coeffect 从「编译期类型注解」提升为「运行期可操作的机制」。
这是整篇论文的纳米级概括。后面所有的数学,都是为了把这句话说 rigorous(严格)。
四、时间维度:让每一次修改都带上「撤销键」
4.1 核心点子:给每个 effect 配一个逆
最朴素的想法:既然要能撤销,那每个修改操作就顺便声明它的逆操作就行了。点了「注册快捷键」,就记住「取消注册快捷键」;开了定时器,就记住「关掉定时器」。
但这远远不够,因为修改会被组合。一个插件可能先注册快捷键 A、再改配置、再注册快捷键 B,这些操作还有可能跨多次异步调用。要能撤销这一整串,光记住「每个操作的逆」不够,还得知道以什么顺序应用这些逆。
论文给出的核心数学结构是这样描述一次「带逆的修改」的。它把一个 effect 看作一个状态变换 f(把状态 γ 变成 f(γ)),同时配一个用于撤销的逆变换 g。于是 effect 的「上下文」记作:

读作:一份「当前状态 γ」加上一个「撤销函数 φ」。每做一次新 effect f,系统这样更新这笔记录(track 操作):
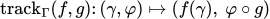
即:状态真的被 f 改了,而撤销函数变成「先撤这次(g),再撤之前累积的(φ)」——逆被层层叠加上去。等你卸载这个组件,只需调用一次最终的 φ(recover 操作):
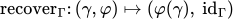
状态被一次性还原,撤销清零。你看,撤销一个组件的全部副作用,不一定非要逐个记操作日志,只要把每次操作的逆像洋葱皮一样裹起来,最后整颗剥掉。
4.2 真正的难关:逆之间不能打架
上面的故事听起来太顺,因为它偷偷假设了「别的组件不会在中间插一脚」。现实里,插件 A 注册快捷键后,插件 B 可能也改了配置。等 A 卸载、 跑起来时,状态早不是 A 当初离开时的样子了。A 的逆函数还能正确撤销吗?
这才是论文真正要啃的硬骨头。它引入独立性这个条件:只要 A 的逆与「别人中间做的操作」满足某种可交换性,撤销就依然精确。论文证出来:在这个条件下,把 A 的  应用到「大家共同的当前状态」,得到的结果,恰好等于 A 从来没存在过会达到的状态。
这话说出来有点近乎神奇——你在一堆组件都活跃着、状态不断变化的环境里抽掉一个,剩下来的状态竟和它从没来过一样。这就是「时间可组合性」的数学内核。
4.3 一个诚实的让步:观测等价
不过有一处必须诚实:物理状态不可能逐位恢复。free 释放的内存,堆布局回不到从前;生成性名字丢弃后再取就是新值。论文不装作能恢复全部比特,而是退一步:只要没有任何观察者能区分两个状态,就认为它们「等价」(记作 ≃)。
而谁是观察者?正是上下文里那些 coeffect——它们能观察到的,就是它们自己携带的那部分状态。每个 coeffect 自带一个等价判据,整个上下文的等价由它们组装而成。
这一步看似技术细节,实则是关键一搏:用观测等价「作商」,恰恰换来独立性所需要的纪律——不同键上的操作天然独立(定理 40),从而逆可以按任意顺序回退,多个组件交错的副作用序列才回得干净。
五、空间维度:让依赖能「响应式」地满足
5.1 把依赖变成一张可读的表
空间维度处理的是组件之间的依赖。论文用一个「键值表」(Σ) 来表达当前环境能提供什么:
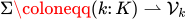
一个组件通过键 k 声明「我需要这类服务」,环境表里若有对应值,依赖就被满足。组件提供(provide)一个服务,就是往表里写一个键;组件使用(get)一个服务,就是从表里按键读。
但光有读写还不够,因为依赖要能响应变化。B 提供的服务没了,依赖 B 的 A 必须有所动作。论文给每次 set 配了一个分类:这次改动是「增加了一个满足」「移除了一个满足」还是「只是换了值」。据此触发依赖者的生命周期转移——这就是 notify:
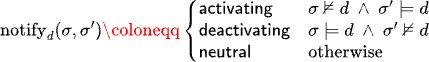
(其中 d 是某组件的依赖规约,σ⊨d 读作「状态 σ 满足 d」,即 d 中所有键都在 σ 的域里。)从不满足到满足是 activating——组件该被激活;反过来是 deactivating——该被停用;其余情况 neutral。有了它,依赖就不再是「初始化时连一次就完」,而是始终对变化敞开:满足条件变了,组件自动重载或卸载。
5.2 一个精妙的排序问题
这里有个反直觉的难点,值得单独拎出来讲。
假设 B 被 A 依赖,现在要卸载 B。直觉上「B 先走,A 再跟着调整」似乎合理。但仔细想:A 在自拆解的过程中,可能还要读 B 提供的服务(比如用 B 的接口去清掉自己注册的东西)。如果 B 一卸载就立刻撤掉自己的服务,A 的拆解就会读到失效引用、甚至崩溃。
所以正确的顺序是反过来的:先让所有依赖 B 的 A 们完成自己的停用,再让 B 撤回它提供的服务。论文用一个叫 relied 的「守卫」把 B 的撤回推迟到它的依赖者们都停用之后。这就是「空间可组合性」里关于排序的那一半保证。
5.3 隔离与拦截
为了让「响应式」更可控,论文还给了两个高级手段:隔离(isolation) 和 拦截(intercept)。隔离让一组改动局限在一个作用域内、不污染外部;拦截允许在某次读写前后插入逻辑(比如审计、过滤)。它们用一种结构化的 coeffect 上下文表示:
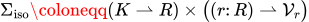
细节不必深究,要点是:依赖管理不是「一股脑全局可变」,而是有边界、可观测、可干预的。
六、把两个维度缝起来:统一上下文
到目前为止,effect(修改)和 coeffect(依赖)像是两套平行机制。论文的又一关键步是把它们缝合进同一个上下文。它用一个递归定义把「当前状态 + 撤销函数 + 依赖表」熔为一个整体:
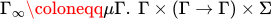
这里 μΓ 表示这是一个递归/不动点结构(因为撤销函数本身又作用在上下文上)。这个统一上下文  是整篇论文的核心数据结构:
-
它的第二分量(Γ→Γ,撤销函数)承载时间维度——可逆修改;
-
它的第三分量(Σ,依赖表)承载空间维度——响应式依赖。
而观测等价 ≃ 是连接两者的桥梁:它既是时间维度「恢复精确性」赖以成立的让步(状态不必逐位相同,只要观察不可区分),又是空间维度「独立性」得以成立的纪律来源。
一句话:同一个上下文,左手记录「我能撤回什么」,右手记录「我依赖着什么」,而等价关系保证两边不打架。
七、从「组件」到「整个系统」:演算与四大保证
前面讲的都是单个组件的局部故事。真正的系统是很多组件交错运行的。论文的第 4 章把这一切形式化为一个带操作语义的演算系统,并给出了四个核心保证——这是论文最有「含金量」的部分。
7.1 组件是什么
一个组件被定义成一个三元组:
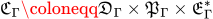
也就是 (d,p,e):d 是它声明的依赖(coeffect,它要读什么),p 是它提供的服务(coeffect,它要写什么键),e 是它激活时贡献的副作用及逆(effect)。同一个接口的「读」与「写」两面。系统有一条铁律:一个键至多一个提供者——避免两个组件抢着定义同一个服务的混乱。
组件被实例化成「fiber」,fiber 有生命周期状态(Inactive / Reloading / Active / Unloading)。整个系统的状态是一棵 fiber 树。关键的协副作用表不是单独存的,而是从所有 Active fiber 动态「派生」出来的:
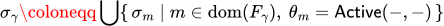
即「当前环境能提供什么」=「所有活跃组件各自提供的东西」之并。因为约定了一个键只有一个提供者,这个并集是良定义的。这是个很优雅的设计:状态不是被某个中心 authoritative 地维护,而是从存活组件的事实中自然涌现。
7.2 五条规则和两类关系
系统的运转由五条规则驱动,分两类:
-
编排规则(O-前缀,如 O-Insert / O-Retire / O-Remove,形如 γ⇒δ):外部「编排者」可以发起的动作——请求一个组件存在或消失。
-
生命周期规则(L-前缀,如 L-Reload / L-Unload,形如 γ⟶δ):系统在条件满足时自发采取的步骤——比较「目标视图」与「已提交视图」,不一致就自动重载或卸载。
注意一个微妙的区分:「退役」(retire) 和「移除」(remove) 是分开的。一个退役但还 Active 的组件,必须先被彻底停用(逆都跑完)才能移除;直接移除会丢掉那笔撤销记录,造成泄漏。这种「退役 ≠ 移除」的克制,正是「时间可组合性」在规则层面的体现。
7.3 四大保证
把局部保证推广到交错系统,论文给出(非静默状态必有进展的前提下):
-
时间可组合性(恢复精确性):如第 4.2 节所述,撤掉一个组件后,剩下的状态等于它从没来过——只要独立性满足。
-
空间可组合性:第 5.2 节那个排序保证的形式化——组件只在依赖被满足时启动,提供者只在所有依赖者停用后才撤回。
-
进展性:只要前驱关系无环、单次迭代有界,系统就不会死锁,也不会无限空转,最终会停在一个「静默状态」。
-
合流性(Confluence):这是最深刻的一条。它说:从同一个起点出发,无论编排者以什么顺序插入/移除/替换组件(只要最终组合相同),抵达的静默状态都(在观测等价与重命名下)相同。
合流性的工程含义极其诱人:它授权你把一个动态组合的系统,当成一个静态组装的系统来推理。 你装个插件、卸了它、换个版本、再回退——保证最终状态和「直接从一开始就装最终版本」一样。动态变化的混乱被数学收束成「唯一规范形」。
这就是论文交付的承诺:不靠开发者自觉、不靠「重启大法」,靠结构让动态组合可预测。
八、落地:从理论到 Cordis,再到 DeepSeek Harness
理论再漂亮,不落地就是空中楼阁。论文把这套模型实现为 Cordis——一个 JavaScript/TypeScript 的「元框架」。叫「元」是因为它不规定你做 Web 路由还是 ORM 还是 Agent 外壳,它只负责插件的加载、卸载和依赖关系,不承载任何具体业务能力。所有能力都由插件提供,在它之上长出应用框架。
实现上有几个关键设计,恰好是前几节理论的直接映射:
-
单一原语
ctx.effect:所有上下文变更(提供协副作用、实例化组件、任何其他改动)都走这同一个原语。好处是:通过上下文做的任何操作都自动被追踪、自动有逆。开发者不用手动记「我改了啥」,系统替你记。它实现的就是模型里的 ——时间可组合性在这里落地。
-
reactive coeffects:在
ctx.effect之上实现ctx.get/ctx.set,依赖变化自动通知,对应第 5 节的notify——空间可组合性在这里落地。 -
生命周期算法:把第 7 节的规则翻译成
refresh/reload/unload三个算法。它们小心翼翼地落实「提供者撤回要排在依赖者停用之后」这种排序——reload先提交解析视图,unload等所有逆跑完才丢弃视图,refresh调度逆之前先标记 UNLOADING 让依赖者重算。
读到这儿你可能想问:这套东西真有人用、且敢用在生产级产品上吗?答案是肯定的,而且有一个非常直白的证据——DeepSeek 的 Agent 外壳 Harness 就构建在 Cordis 之上。
打开 DeepSeek Harness 的官网,它的 slogan 是「一切皆插件」:模型、工具、技能、会话、沙箱、存储、循环、调度、UI 这些 Agent 的全部能力,都有对应的 Cordis 插件,通过 Cordis 的”服务与事件”彼此协作。开发者不改动 Harness 源码,就能在配置层选择、替换、扩展任意一项能力。它还内置了标准、极简、PTC、创造等多种”运行模式”——本质上是不同的插件预设组合,能像换挡一样切来切去,这正是合流性定理授权的”动态组合可像静态组装一样推理”在产品层的变现。
把 Harness 的几个特性对照理论看,会特别有感觉:
| Harness 的特性 | 背后的理论概念 |
|---|---|
| 插件可随时启用/禁用/替换,无需重启 | 时间可组合性:副作用自带逆,自动追踪与恢复 |
| 换掉一个模型插件,依赖它的工具/会话自动重连 | 空间可组合性:协副作用响应式 notify + 排序保证 |
| 不同运行模式(标准/极简/PTC/创造)一键切换 | 组件作为三元组 (d,p,e) 的组合,配置层自由编排 |
| “每一次运行都有迹可循”,会话日志可恢复/分叉/回放 | 状态从 Active fiber 派生,生命周期有迹、可重放 |
Harness 还有个「创造模式」值得一说:它能”检查当前运行时、在内存中试验 Cordis 插件,并据此组合和创作新的模式”。换句话说,Agent 在运行时往自己的能力集里动态塞插件、试运行、再决定留不留——这正是论文开篇设想的”自演化 agent 外壳”的现实雏形。没有 Cordis 在时间/空间两个维度上的形式化保证,这种”边跑边改自己”是根本不敢做的:你不知道一个失败的插件试验会不会留下脏状态、会不会拖垮依赖它的别的插件。
值得一提的是,Cordis 的生产验证并不只在 Harness 一处。论文里给出的案例是 Koishi——一个基于 Cordis 的聊天机器人框架,生产环境里跑着 4000+ 插件。从 Koishi 的 4000+ 插件,到 DeepSeek Harness 把整条 Agent 技术栈插件化,是一个从”聊天机器人框架”到”Agent 操作系统”的跨越,但底下那块”动态组合”的地基始终是同一块——这也是这篇论文价值的最好背书。论文还讨论了如何用同样的模型把「滚动更新」(rolling update) 这种分布式模式表达出来:把网络故障映射成协副作用的「撤回」,让分布式韧性成为动态组合的一个特例。
九、这篇论文好在哪、难在哪
值得停下来评一评。
好在哪。 第一是问题抽象得准。它没有把「插件装卸」当成一个工程小问题,而是从 VSCode 和 self-evolving agent 两类场景里提炼出「时间/空间」两个正交维度,并精准对接到 effect/coeffect 类型论——这个对接是全文的灵魂。第二是闭环完整:理论(第 2-3 章)→ 演算(第 4 章)→ 实现(Cordis,第 5 章)→ 案例(Koishi)→ 相关工作,一条龙。系统型论文能做到这种「数学到代码到生产」闭环的不多。第三是结论有力:合流性定理那句「动态组合可像静态组装一样推理」,是真正能改变人思维方式的结果。
难在哪 / 局限在哪。 首先理论密度很高,几十个定义定理堆叠,对不熟类型论的读者门槛不小——这恰恰是本文想缓解的。其次,合流性等保证依赖一些前提:组件两两独立、在其提供的服务上「完全」(total)、最终抵达无失败的静默状态。失败被排除在合流陈述之外——也就是说,在出错的世界里,这些保证会打折扣。论文对此是诚实的,把「失败导致的发散」明确点了出来,但这意味着现实中的鲁棒性仍需工程手段兜底。再次,Cordis 不保留组件的内存状态——它撤回旧组件的副作用、重新跑新组件,所以组件自己进程内的状态在 reload 后不存活(除非放进更长生命周期的依赖里)。这是和 Erlang/DSU 那种「前向迁移状态」路线的根本差异:Cordis 更通用(不用手写迁移函数、能完全卸载),但放弃了状态连续性。
十、所以,它到底解决了什么问题?
回到开头那个问题:DeepSeek Harness 凭什么敢说”一切皆插件”?
因为这篇论文给了它一块形式化的地基。把它最终的解题路径串起来看,特别清楚:
问题层面,“插件卸不干净""依赖一换全乱”这两件恼人的事,被抽象成”时间可组合性”和”空间可组合性”两个正交维度,并精准对接到类型论里的 effect / coeffect——一个管”我改了什么”,一个管”我依赖什么”。
方法层面,论文把这两个原本只在编译期做静态分析的概念,提升为运行期可操作的机制:每个副作用自带逆、层层叠加,卸载时一次性剥掉(时间维度);每个依赖对变化保持响应、卸载顺序被精心排序(空间维度);两者缝进同一个统一上下文  ,用观测等价 ≃ 连接并约束。
保证层面,它用一套演算系统证明:哪怕组件在运行时被反复装、卸、替换,只要独立性等前提满足,系统最终抵达的状态是可预测的——动态组合可以像静态组装一样被推理(合流性定理)。
落地层面,它实现为 Cordis 元框架,并在 Koishi(4000+ 插件)和 DeepSeek Harness(整条 Agent 技术栈插件化)上得到生产级验证。
用一句话讲它解决的,是这件事:
给”动态组合”补上一块缺失的形式化地基——让插件(组件)能在运行时被干净地装卸、依赖能自动重连,且整个过程有数学保证、可预测、可推理,而不是靠”重启大法”和开发者自觉。
DeepSeek Harness 把这块地基用成了产品:Agent 的模型、工具、技能、会话、沙箱……每一项都能热装卸、自动恢复、有迹可循。当”创造模式”让 Agent 在运行时往自己身上试装新插件时,你看到的正是一个”自演化 agent 外壳”的雏形——而这个雏形之所以敢存在,是因为底层那套数学说了:改了不会乱,乱了能复原。
对于实践者,最值得带走的是两个直觉:给每个副作用配一个逆并自动叠加(时间维度),以及让依赖关系对变化保持响应、并精心排序卸载顺序(空间维度)。哪怕你不碰 Cordis、不做 Agent,这两个直觉也能让你下次设计任何”可热插拔”的系统时,少踩很多”重启大法”的坑。
